「手続き不要」と案内する会社も、氏名・生年月日などを公表する会社も。通知に書かれた項目と会社の案内を照合する手順をまとめました。
1. 結論:パスワード変更より先に、通知の「項目」を読む
この記事は、KARTEを導入していた会社やサービスの利用者と、顧客情報を外部ツールに預けている事業者向けです。利用者は、自分に届いた通知に書かれた情報を確かめてから、パスワード変更などの対応を決めてください。事業者は、ツールに預けたデータの項目と契約終了後の削除確認を見直す際の参考にできます。
同じKARTEの不正アクセスでも、会社ごとに対象情報や案内が異なります。たとえば、OMデジタルソリューションズは「特別なお手続きは必要ございません」と案内しています。一方、DHCは氏名、メールアドレス、生年月日などが対象と公表しました。どちらか一方の案内を、別の会社の利用者にも当てはめることはできません。
まず、自分が利用している会社から届いた通知、またはその会社の公式サイトに掲載されたお知らせを確認します。漏えいした可能性のある項目と、会社が求めている対応を読み、パスワードやカード情報が対象に含まれると書かれているかを確かめてください。通知に対象かどうかの記載がない場合は、対象と決めつけず、公式のお知らせや問い合わせ窓口へ戻ります。
2. 事案で確認できたこと:11月13日の検知と3種類の漏えい
プレイドの公表によると、2026年11月13日未明、第三者がサーバーの脆弱性を悪用してシステムやデータベースの接続用認証情報を窃取し、データベースなどからデータを読み出しました。プレイドは同日8時59分に不正アクセスを検知し、認証情報の無効化などを行ったうえで、14時27分ごろからサーバーの停止を開始しました。KARTEの全サービスも順次停止し、同日15時23分ごろまでに封じ込め対応を完了したとしています。
11月16日付のプレイドの公表で確認された漏えい情報は、次の3種類です。
- KARTEアカウントに登録されたメールアドレス:79,249件
- 外部サービスとの連携に使うシークレットキー、アクセストークンなどの認証情報:件数は調査中
- 利用企業がKARTEに取り込んでいた顧客データの一部:件数は調査中
後ろの2項目は、対象件数が調査中です。また、取り込まれた顧客データの項目は利用企業ごとに異なります。79,249件という数字はKARTEアカウントの登録メールアドレスの件数で、各社の顧客データ件数とは別です。
プレイドの公表は、一般利用者のパスワードやカード情報が漏えいしたとは述べていません。ただし、それだけで個々の利用者の対象状況が分かるわけではありません。各社の通知に記載された項目を確認してください。
3. 会社ごとに違う漏えい項目:4分類の表で見る
以下は、2026年11月19日までに確認できた各社のお知らせの例です。件数の数え方や対象範囲は会社ごとに異なり、数字を単純に比較できるとは限りません。各社のお知らせが更新される場合もあるため、最新の通知を優先してください。
| 分類 | 公表例 | 読むときのポイント |
|---|---|---|
| パスワード・カード情報 | DHCはオンラインショップのログインパスワードと決済用カード情報は対象に含まれないと公表。OMはKARTEが会員ページのログインパスワード、カード情報を保持していないと説明。 | 対象外との説明は、その会社の公表範囲についてのものです。別サービスで同じパスワードを使っている場合まで安全と示すものではありません。 |
| 氏名・メールアドレスなど | DHCは氏名・メールアドレスを公表。ミスミは氏名、所属会社名・支店名を公表し、メールアドレスや電話番号などはKARTEに提供していないと説明。 | 「連絡先がない」と「ほかの情報も漏れていない」は同じ意味ではありません。 |
| 生年月日などの属性情報 | DHCは生年月日、年齢、性別を公表。OMは生年月日・誕生月、郵便番号・都道府県などを挙げています。 | 何の属性が含まれるかは会社や顧客によって異なります。 |
| ID・閲覧履歴など | DHCは会員IDを公表。OMは会員識別IDやページ閲覧履歴などの行動情報を挙げています。 | IDや閲覧履歴だけのつもりで判断せず、通知にほかの項目がないかも確認します。 |
DHCは約1,911万件の顧客情報が対象と公表し、氏名、メールアドレス、生年月日、年齢、性別、会員ID、メールマガジンの配信設定に関する情報を列挙しました。ログインパスワードは含まれず、カード番号、有効期限、セキュリティコードなどの決済情報も対象に含まれないと説明しています。
ミスミは約140,000件と公表し、氏名と所属会社名・支店名を挙げています。OMは対象人数を確認中とし、生年月日・誕生月、郵便番号・都道府県、会員識別ID、閲覧履歴などの項目を示しています。これらの件数は対象期間や集計方法が同じとは限らないため、大小だけで影響を比較しないでください。
4. 届いた通知を項目別に読む手順
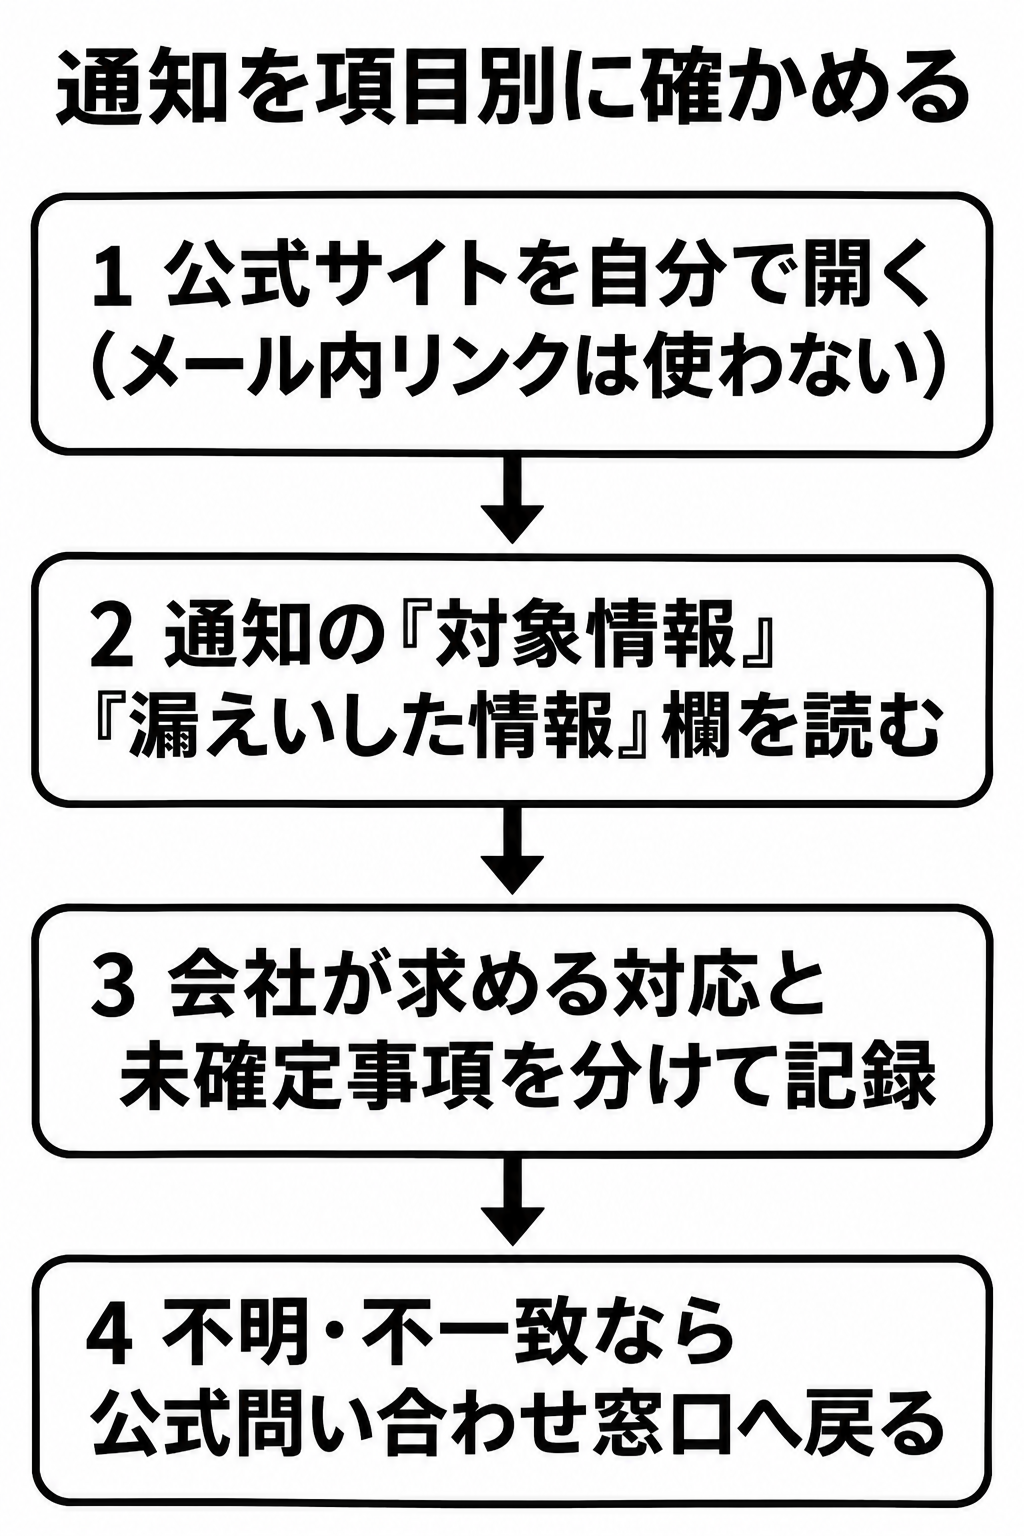
次の順で、通知から自分の対応を決めます。
- 通知の発信元を確かめます。
メールやSMSに書かれたリンクは使わず、普段使っているブックマークや自分で確認した公式サイトのアドレスから会社のサイトを開きます。公式のお知らせ一覧から、KARTEに関する通知を探してください。通知が郵送やアプリ内で届いた場合も、記載された連絡先をそのまま信用せず、公式サイトに掲載された窓口と照合します。
- 通知の「対象情報」「漏えいした情報」などの欄を読みます。
自分の通知に書かれた項目を、表の4分類に当てはめます。氏名・メールアドレス、生年月日などの属性、ID・閲覧履歴、パスワード・カード情報を分けて記録します。会社が対象者や項目を確認中としている場合は、未確定のまま扱ってください。
- 会社が求める対応を確認します。
パスワード変更やカード会社への連絡など、具体的な手続きが書かれていれば、その会社の案内に従います。パスワードやカード情報が対象に含まれると通知に書かれていない場合、今回の通知だけを理由に変更を急ぐ根拠は示されていません。OMは特別な手続きは不要と案内しています。ただし、同じパスワードを複数のサービスで使っている人は、今回の件とは別の予防策として、使い回しをやめて個別のパスワードに変更することを検討できます。
- 確認できた内容を残します。
通知の日付、対象とされた項目、会社が求める対応、会社が「確認中」としている点をメモします。会社の公式ページに続報が出ていれば、通知の内容が更新されていないかも確かめてください。
確認完了の目安は、公式のお知らせに戻って対象項目を4分類に整理でき、会社が求める対応と未確定の点を区別できたことです。対象かどうかが個別に分からない、通知と公式ページの説明が食い違う、または問い合わせ先が見つからない場合は、作業を完了扱いにせず、その会社の公式問い合わせ窓口へ戻って確認します。
5. 偽の連絡の見分け方:氏名や生年月日を知られていても渡さない
漏えいした可能性のある情報を相手が知っていることだけでは、相手が正規の会社だとは確認できません。氏名や生年月日を挙げて信用させようとするメールや電話にも注意してください。
OMデジタルソリューションズは、氏名や生年月日を知っている相手であっても、パスワード、認証コード、クレジットカード情報を伝えないよう案内しています。また、個人ごとの漏えい有無は問い合わせても回答できないと説明しています。
不審なメールやSMSを受け取ったら、記載されたURLを開いたり、添付ファイルを開いたりせず、返信もしないでください。会社の公式サイトや公式アプリを自分で開いて、同じ案内が掲載されているか確認します。電話で情報を求められた場合も、その場では伝えず、公式サイトに掲載された窓口へ自分から連絡し直してください。
リンクを開いた、添付ファイルを開いた、またはパスワードや認証コードを入力してしまった場合は、その連絡への返信を続けず、利用しているサービスの公式窓口やカード発行会社の公式窓口へ戻って対応を確認してください。入力した情報の種類に応じて、窓口の案内に従います。
6. 事業者側:外部ツールに預けているデータと、契約終了後の残存
顧客分析や接客のために外部ツールを利用している事業者は、まず自社からそのツールへ送信している項目を確認してください。氏名や連絡先だけでなく、会員ID、属性、閲覧履歴、外部サービス連携用の認証情報など、データの種類ごとに整理します。プレイドは、KARTEと外部サービスとの連携に使う認証情報の無効化を利用企業へ求めています。自社に該当する連携がある場合は、プレイドからの個別連絡と公式案内を確認し、指示された対応を進めてください。再発行や無効化の要否は、利用している連携先と最新の案内に基づいて判断します。
契約を終了したサービスについても、削除の取り決めだけで実際の消去を確認したことにはなりません。カイテクは、2025年1月末に利用を終了したKARTE for Appについて、契約終了後90日以内に消去される取り決めだった情報が実際には残存していたと公表しました。11月17日の第1報は流出項目を広く示していましたが、11月18日の続報で訂正され、メールアドレス27,530件と、それとは紐づかないユーザーID・性別・年齢・生年月日・居住地の都道府県が流出したと説明しています。姓名は流出していないとしています。
この事例を踏まえた事業者向けの確認案として、契約終了時に、削除対象、削除期限、消去を確認する方法、確認結果の記録先を契約先と決めておくと、終了後の確認項目が明確になります。今回のKARTE事案に関して自社の認証情報にどの対応が必要かは、一般論から推測せず、ベンダーの公式発表や個別連絡で確認してください。
7. 最後の確認:自分用チェックと残る不確実性
通知を確認したら、次の4点を確かめてください。
- 通知は公式サイトや公式アプリでも確認できた
- 対象情報を、パスワード・カード、氏名・連絡先、属性情報、ID・閲覧履歴に分けた
- 会社が求める手続きと、対象範囲などの未確定事項を区別した
- 不審な連絡には情報を渡さず、迷った場合に戻る公式窓口を確認した
これらを確認できれば、通知に基づく判断はひと区切りです。個人ごとの対象有無を会社が回答できない場合や、調査中で項目・件数が確定していない場合は、確認できた範囲を超えて結論を出さないでください。通知と公式サイトの記載が異なるとき、続報で内容が変わっているとき、または操作してしまった後にどう対応すべきか分からないときは、該当会社の公式窓口へ戻ってください。
この記事は2026年11月19日時点で公表されていた情報に基づいています。各社の対象情報や件数は、その後の調査で更新される可能性があります。
参照した公式情報
- プレイド:2026年11月16日付「不正アクセスによる個人情報を含む可能性のある情報等の漏えいに関するお詫びとお知らせ」
- OMデジタルソリューションズ:KARTEへの不正アクセスに伴うお客さま情報漏えいのお知らせ
- DHC:KARTEへの不正アクセスに伴うお客様情報漏えいのお知らせ(PDF)
- ミスミ:KARTEへの不正アクセスによるお客さま情報漏えいのお知らせ
- カイテク:2026年11月17日付のお知らせ
- カイテク:2026年11月18日付の調査結果(続報)
関連記事
参考資料
- DHC、しまむら、ワールド、JINS、RIZAPなどで顧客情報が漏えい。マーケプラットフォーム「KARTE」への不正アクセスの影響で(ネットショップ担当者フォーラム)
- 当社が利用する「KARTE」への不正アクセスに伴うお客さま情報の漏えいに関するお知らせ(OMデジタルソリューションズ)
- プレイドのデジタルマーケプラットフォーム「KARTE」に不正アクセス、導入企業の顧客情報が漏えい(INTERNET Watch)
公開日:2026年11月19日/運営:AI実用ラボ
コメント
コメントを投稿