ブラストメールの不正アクセスを例に、契約者・配信先・登録の心当たりがない場合を分け、公式情報の確認先と偽メールへの対応、周知文の作り方を整理します。
ブラストメール運営会社は2026年11月1日12時の更新で、全契約者の会社名・担当者名・電話番号・メールアドレス・請求先メール・契約と支払いの履歴などが持ち出され、配信先リストなど契約者情報以外の漏えいを確認した契約は345件と公表しました。上記345件への個別連絡も完了したとしていますが、件数は外部調査の進捗で変わる可能性があります。長野県は2026年10月23日、10月21日に同サービスで第三者による不正アクセスが発生したと公表しました。県は10月23日14時時点で、県の委託事業者が運営する3サイトについて、登録フォームに入力された約1,200件、約2,900件、約200件の情報に漏えいの可能性があるとし、実際の漏えいの有無は調査中としています。これはブラストメールへの不正アクセスに関する公表のうち、長野県の3サイトについての対象・確認状況です。連絡を受けたら、まず自分がサービスの契約者なのか、配信先リストに登録された人なのかを分け、公表された事業ごとの対象者・確認状況を照らしてください。
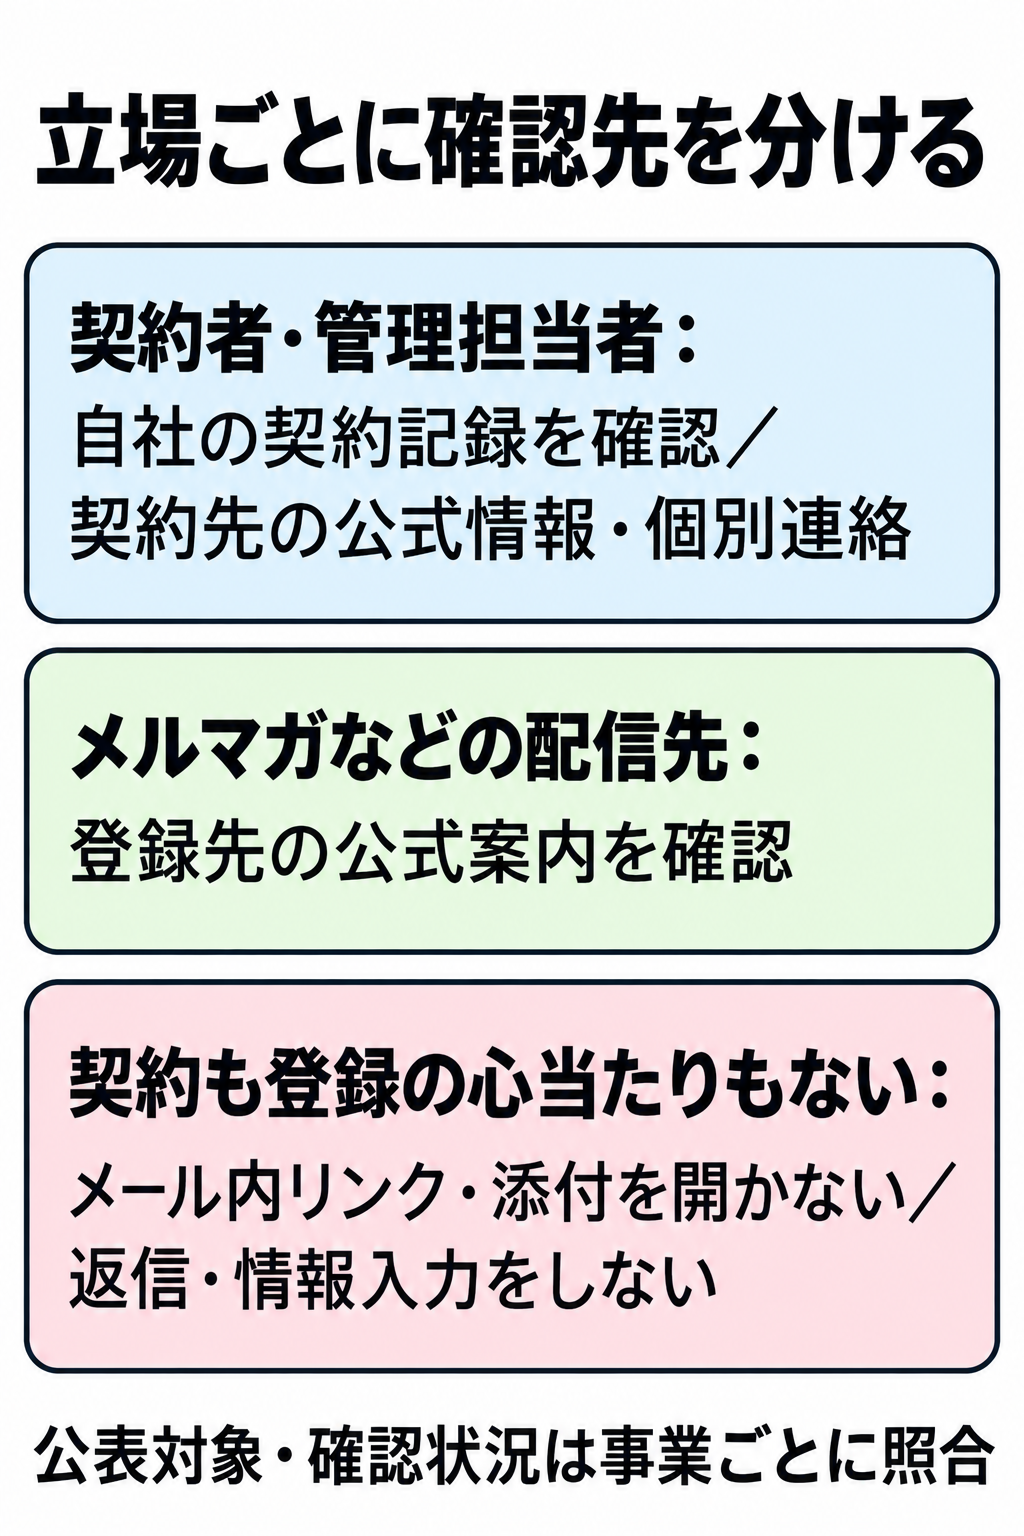
| 自分の立場 | 最初にすること |
|---|---|
| ブラストメールの契約者・管理担当者 | 自社が契約者か確認し、契約先の公式情報と個別連絡を確認する |
| メルマガなどの配信先 | 登録先の自治体・企業などが公表した案内を確認する |
| 契約も登録の心当たりもない | メールのリンクや添付を開かず、個人情報やパスワードを入力しない |
運営会社の公表は2026年11月1日12時の更新分を確認しています。自治体の公表日・対象は、それぞれの案内と区別して記載しています。事案の更新や再開見込みは変わることがあります。
公式発表で分かっていること、まだ分からないこと
11月1日の運営会社発表では、前報から新たに漏えいが判明した契約者はなく、契約者情報以外の漏えいを確認した345件と個別連絡済み345件に変動はないとしています。これは調査完了や、残る配信先リストに漏えいがないとの確認ではありません。
サービスは停止中で、通常版は11月11日頃の再開を目指す一方、OEM版は再開目途が未定です。通常版の日程も確定ではなく、調査・検証により変わる可能性があります。次回の進捗報告は11月2日中の予定です。利用している版と再開の案内を取り違えず、運営会社の更新を確認してください。
長野県が公表したのは、県の委託事業者が運営する3サイトの登録フォーム情報についての漏えいの可能性です。県は実際の漏えいの有無を調査中としており、この公表だけでは他の契約者や配信先の状況は分かりません。件数や対象を、ブラストメールの利用者全体の被害として読み替えないでください。
公表元の更新と、自分の契約・登録先に関する公表を分けて確認してください。
鹿児島市は、委託先が利用するブラストメールで契約者情報の漏えいが公表されたと説明し、市の委託業務の配信先リストには2026年10月29日時点で漏えいに関する個別連絡がないと記載しました。個別連絡がないことは、リストに漏えいがないとの確認を意味しません。
立場別に見る:お知らせの宛先と確認先
届いたメールだけで立場を決めず、送信元の表示、宛先、自分が過去に利用・登録したサービスを手がかりにします。メール本文のリンクは使わず、公式ページを別に開いてください。
| 確認すること | 契約者・管理担当者 | 配信先に登録された人 |
|---|---|---|
| どこで利用を確認するか | 自社の契約記録や担当者への確認 | 登録した覚えのある自治体・企業・団体 |
| どの公表を見るか | 自社が契約している配信サービスの公式情報や個別連絡 | 登録先の公式サイトや、登録先からの案内 |
| 確認したい点 | 自社が契約者か、個別連絡の有無、更新内容 | 自分の登録先が対象として公表されているか |
| 次の行動 | 公式窓口から連絡し、必要な社内対応を整理 | 不審なメールへの注意を共有し、公式更新を確認 |
契約者であっても、自社の配信先情報が対象かどうかは、自治体などの個別公表だけでは分からない場合があります。契約先からの個別連絡や公式の更新を確認し、不明ならメール内の連絡先ではなく、公式サイトに掲載された窓口から問い合わせてください。
配信先の立場なら、登録したサービス名や自治体・企業名で公式サイトを探し、公表ページの対象者と更新日を確認します。登録の覚えがなく、公表元にも該当しない場合は、受信メールのリンクを開く必要はありません。
偽メールを避ける:開く前の3つの確認
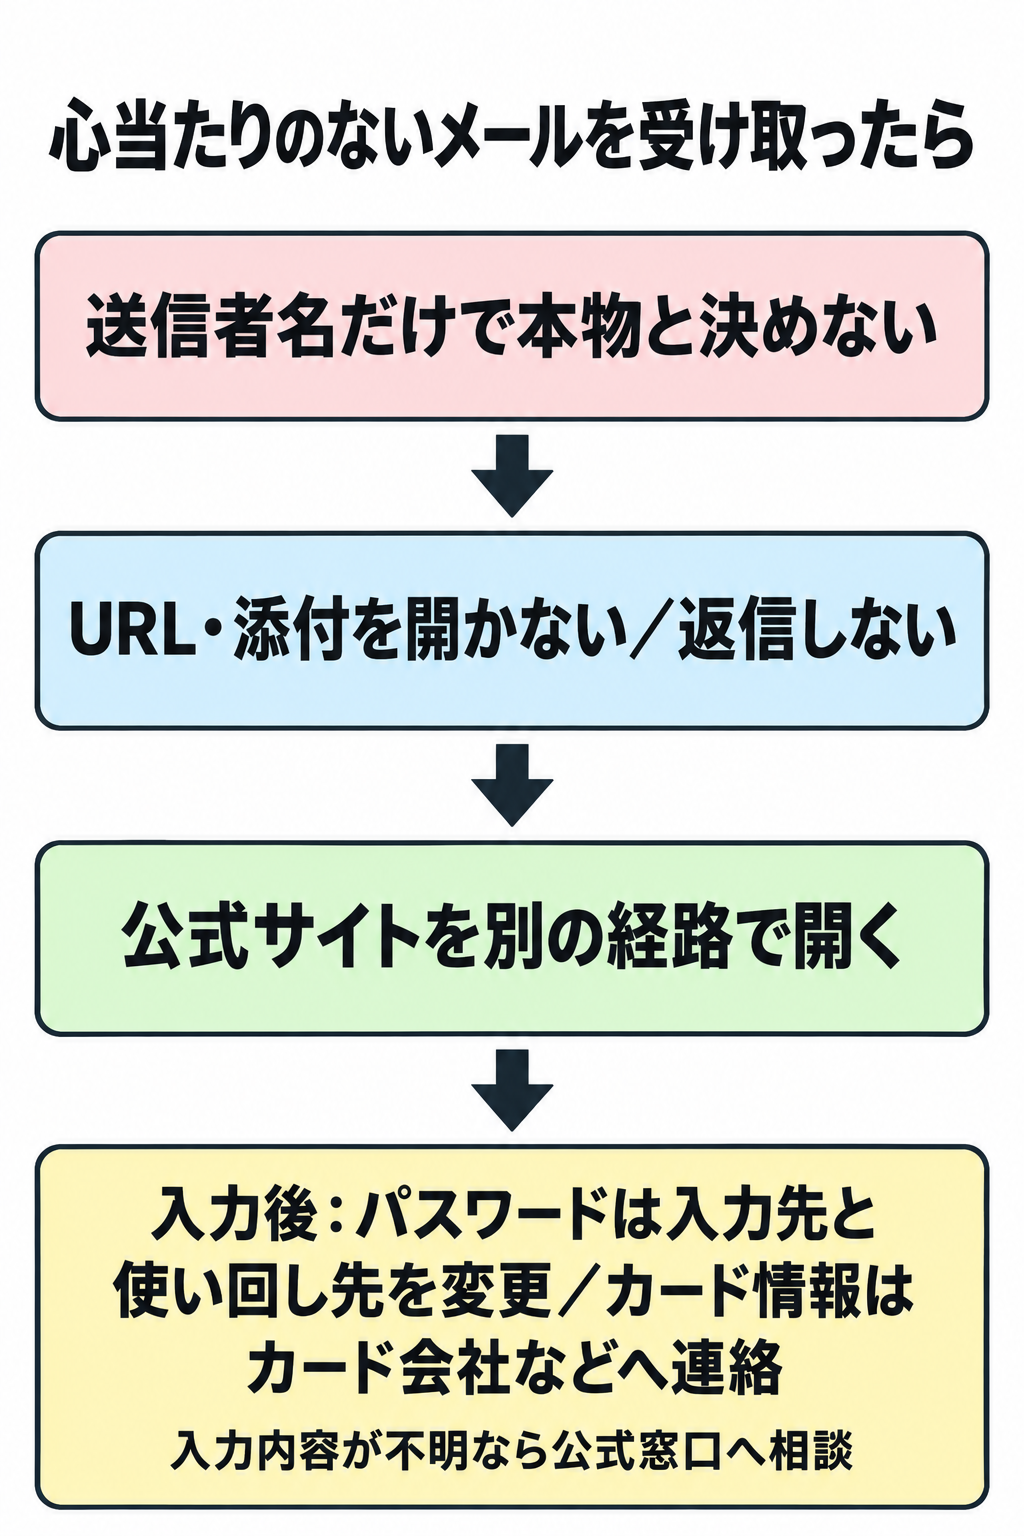
鹿児島市は、心当たりのないメールのURLや添付ファイルを開かないこと、返信やリンク先で個人情報・パスワードを入力しないことを案内しています。漏えいのお知らせやお詫びを装ったメールにも注意が必要です。入力後の対応として、IPAは不正ログイン被害時のパスワード変更を、国民生活センターは使い回し先を含むパスワード変更とカード会社などへの連絡を勧めています。
- 送信者名だけで信用しない
国民生活センターは、日頃利用する事業者や公的機関を名乗るメールでもフィッシングを疑うよう案内しています。表示名だけで本物と決めず、心当たりのないリンク・添付は開かず、メールへ返信しないでください。
- 公式情報は別の経路から開く
メールのリンクを使わず、ブラウザーに公式サイトのアドレスを入力するか、検索して公式サイトを選びます。すでに公式ページをブックマークしている場合は、そこから開いてください。ページ上の更新日と対象者を確認します。
- 入力してしまったら、公式の窓口へ戻る
リンク先にパスワードを入力した場合は、そのサービスの公式サイトを自分で開いてパスワードを変更し、公式窓口へ相談してください。同じパスワードを別のサービスでも使っている場合は、そちらも変更します。カード情報などを入力した場合は、カード会社などの公式窓口へ連絡してください。何を入力したか分からない場合も、メールへ返信せず公式窓口から確認します。
確認先が見つからない、登録先が分からない、あるいは公表内容と自分の状況が合わない場合は、メールを判断材料にせず、契約先・登録先の公式サイトにある問い合わせ窓口へ戻ってください。
AIで周知文と確認メモを作る(個人情報を入れない)
店舗や小規模事業者で、スタッフや顧客に注意を伝える必要がある場合は、まず確認できた事実だけを整理します。実在する氏名・メールアドレス・顧客リスト・契約番号は、AIサービスへ入力しないでください。社名や担当者名も、周知文に不要なら伏せます。
AIには、個人情報を除いた条件と、作ってほしい文面の用途を渡します。たとえば次のように依頼できます。
対象:メール配信サービスの登録者
確認済み情報:登録先の公式サイトが、不審メールのURLを開かず、返信やリンク先で個人情報・パスワードを入力しないよう案内している
依頼:リンクを開かず公式サイトを別に確認すること、困った場合は社内の担当者へ連絡することを伝える
条件:情報流出の有無や対象者を推測しない。新しい期限、担当者名、連絡先を作らない
出力をそのまま送らず、公式発表と照合してください。とくに「流出が確定した」「全員が対象」「対応期限は何日」といった、入力していない内容が加わっていないかを見ます。自社の相談先を入れる場合は、実際に決まっている窓口だけを記載します。AIを使わず、確認した事実を箇条書きにして周知文を作っても構いません。
確認メモは、次の形にすると更新時に見直しやすくなります。
| 記録する項目 | 記入例 |
|---|---|
| 自分の立場 | 契約者/配信先/該当の心当たりなし |
| 確認した公式ページ | 運営会社または登録先の公式ページ名 |
| 確認日 | 実際にページを確認した日 |
| 分かったこと | 公表された対象・注意事項 |
| まだ分からないこと | 個別連絡待ち、調査中など、公式に未確定の事項 |
例の欄には、実際に確認した内容だけを入れてください。未確認の項目は「未確認」と記録し、推測で埋めないようにします。
終わったかの確認と、迷ったときの戻り先
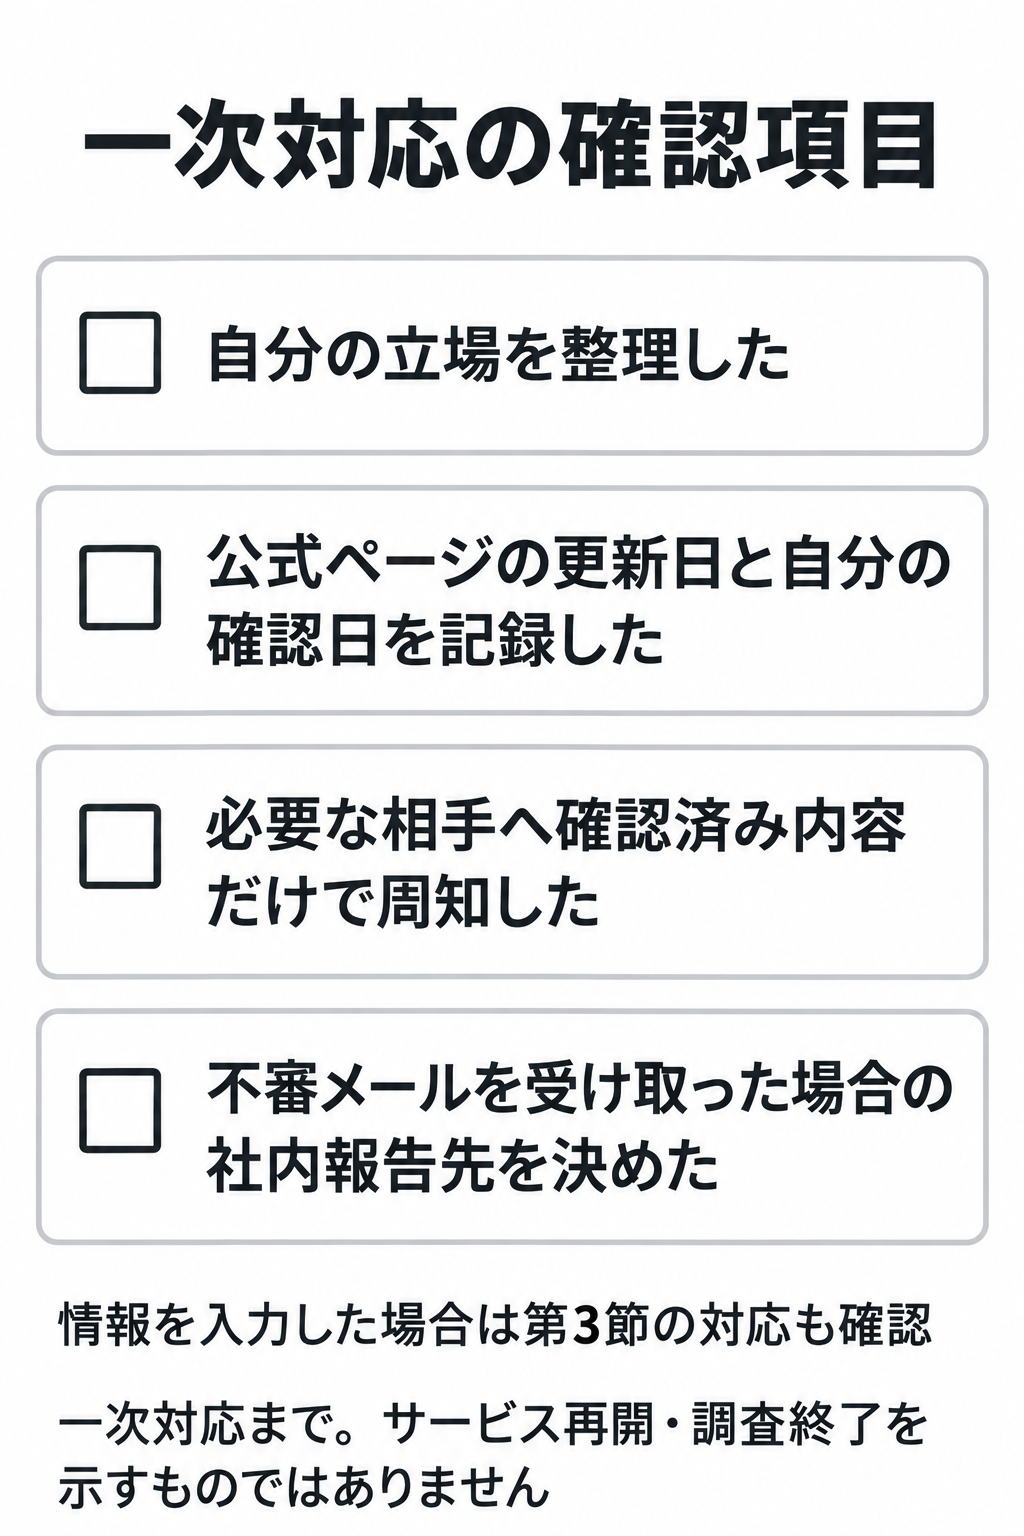
対応を終える前に、次の4点を確認します。
- 自分が契約者・配信先・該当の心当たりなしのどれかを整理した
- 公式ページの更新日と、自分が確認した日を記録した
- 必要な相手へ、確認できた内容だけを使って周知した
- 不審メールを受け取ったときの社内の報告先を決めた
リンク先にパスワードを入力した場合は、第3節「偽メールを避ける:開く前の3つの確認」のパスワード変更と使い回し先の変更を済ませてください。カード情報を入力した場合は、カード会社などの公式窓口への連絡も必要です。 何を入力したか分からない場合も、メールへ返信せず公式窓口に相談してください。
この4点と、情報を入力した場合の第3節の対応が済み、立場に応じた公式確認先をメモできていれば、今回の一次対応は完了です。サービスの再開や調査の終了まで確認できたという意味ではありません。
公式ページの更新で対象や時期が変わることがあります。新しい連絡を受けたときや、運営会社・登録先の公表が更新されたときは、記録した公式ページへ戻り、更新日と対象を再確認してください。自分が対象か決められない場合や、入力してしまった情報への対応に迷う場合は、メールに返信せず、サービス運営会社・登録先・カード会社など、状況に合う組織の公式窓口へ戻って相談してください。
公式情報
- 長野県:個人情報漏えいの可能性について(2026年10月23日)
- ブラストメール運営会社:緊急停止と個人情報漏えいに関する報告(2026年11月1日12時更新)
- 鹿児島市:メール配信サービス情報漏えいに関するお知らせ(2026年10月30日更新)
- IPA:インターネットサービスへの不正ログインによる被害が増加中(2025年8月28日公開)
- 国民生活センター:そのメール、フィッシング詐欺!(2024年11月19日公表)
関連記事
- BitLocker回復キーを求められたら:初期化前に確かめる保存先とキーID
- KDDIのAI脆弱性診断を試す前に:無償トライアルの対象と準備条件
- PHP2Shell、更新したのに対策が残るのはどこ? NAS・VPN・サーバーの修正版と見落とし
公開日:2026年10月31日/更新日:2026年11月1日/運営:AI実用ラボ
コメント
コメントを投稿